A Auditoria Surpresa
Um auditor externo pede prova de quem acessou dados de clientes nos últimos 12 meses. Os registros existem. Mas ninguém consegue provar que nunca foram alterados.
“Logs descrevem eventos. Eles não provam.”
Veja o que acontece nos seus eventos críticos, detecte o que importa, reconstrua quem fez o quê, e prove criptograficamente sob auditoria, disputa ou investigação.
O ImmutableLog é a camada de infraestrutura que observa, detecta e sela criptograficamente os eventos que importam, tornando-os à prova de adulteração e verificáveis de forma independente, antes que alguém precise pedir a prova.
Um auditor externo pede prova de quem acessou dados de clientes nos últimos 12 meses. Os registros existem. Mas ninguém consegue provar que nunca foram alterados.
“Logs descrevem eventos. Eles não provam.”
Uma invasão é descoberta. O atacante teve acesso admin por semanas. A investigação precisa saber o que aconteceu, e se os logs foram alterados.
“Sem evidência de adulteração, sua linha do tempo é apenas uma hipótese.”
Um cliente afirma que seus dados foram acessados sem autorização. Seus logs dizem o contrário. Os advogados perguntam como verificar esses registros.
“Logs podem ser questionados. A prova criptográfica torna sua integridade verificável de forma independente.”
O mesmo evento passa por observabilidade, detecção, auditoria e prova criptográfica, sem ferramentas nem pipelines separados.
Entenda o que está acontecendo no seu software.
Identifique comportamento suspeito ou relevante.
Reconstrua quem fez o quê, quando, onde e em qual recurso.
Verifique criptograficamente que a evidência permaneceu íntegra.
Confiança costumava ser presumida. Hoje ela precisa ser demonstrada para reguladores, clientes, tribunais e, cada vez mais, para órgãos de supervisão de IA.
EU AI Act, NIST AI RMF, ISO 42001 e marcos nacionais emergentes compartilham uma mesma exigência: produzir registros verificáveis de decisões automatizadas e dos dados que as motivaram.
SOC 2, ISO 27001, LGPD e frameworks setoriais saíram de "documente seus controles" para "prove que foram aplicados." Logs auto-reportados deixaram de ser evidência suficiente.
Usuários privilegiados com capacidade de alterar a própria trilha de auditoria continuam sendo a ameaça de maior impacto. Registros independentes e resistentes à adulteração fortalecem a evidência utilizada em auditorias, investigações, arbitragens e disputas jurídicas.
Cada um destes é um padrão observado publicamente em incidentes corporativos. Nenhum exigiu um atacante sofisticado: apenas um sistema em que as mesmas pessoas que geram os logs também podem alterá-los.
Um colaborador com credenciais de admin acessa milhões de registros ao longo de um período extenso. A atividade é tecnicamente logada, mas o mesmo papel consegue editar, rotacionar ou reconstruir esses logs. Quando os investigadores chegam, a trilha já está parcialmente perdida.
Um auditor solicita um ano de eventos de acesso a um ativo crítico. Logs foram rotacionados, parcialmente expurgados e divididos entre infraestruturas gerenciadas por times diferentes. A reconstrução leva semanas e produz respostas parciais, que reguladores interpretam de forma desfavorável.
Um cliente contesta uma transação ou mudança de configuração executada há muito tempo. Os logs da aplicação estão intactos, mas vivem nos mesmos sistemas que o cliente está questionando. Não existe um registro que ele considere neutro.
Estes não são casos de borda. São os momentos em que a ausência de evidência criptográfica fica cara.
Cada evento selado é normalizado para ECS, geolocalizado pelo IP real do usuário, cruzado com threat intelligence e avaliado por regras de detecção, sem nunca perder a prova de imutabilidade.
meta.client_ip vira source.ip com precedência máxima, então geo, threat e detecção rodam sobre o usuário de verdade, não o proxy.
País, cidade e coordenadas de cada evento, cruzados com feeds de ameaça para destacar IPs de risco.
Brute-force, IP novo, hits de threat e mais: detecções por tenant, ligadas de volta ao evento exato.
Entre o navegador e o core há proxies e balanceadores. Seu backend encaminha o IP real do navegador em meta.client_ip, e o SIEM grava em source.ip com proveniência client_asserted.
44.192.13.3
proxy AWS179.110.4.205
usuário realO core sela. O SIEM lê e enriquece.
O que já detectamos hoje
Tentativas de login que falham em sequência, vindas do mesmo IP: a assinatura de uma varredura ou de força bruta.
O mesmo usuário loga e apaga dados logo em seguida, padrão compatível com conta comprometida.
Login vindo de um IP nunca visto antes para aquele cliente, sinalizado já na primeira vez.
Toda ação autenticada por um usuário root ou admin é acompanhada, porque deveria ser rara e sempre revisada.
Tráfego envolvendo um IP sinalizado por feeds de reputação como Spamhaus, saídas Tor ou hosts comprometidos conhecidos.
Respostas 401 repetidas vindas do mesmo IP, o padrão de uma varredura de credencial contra a API.
Respostas 403 repetidas para o mesmo usuário, uma conta tentando alcançar o que não pode.
Tráfego vindo de um país nunca visto antes para aquele cliente, mudança incomum na origem das requisições.
Aumento incomum de erros no ambiente de produção do cliente, no mesmo serviço, sinal de um incidente em curso.
Todo evento selado carrega o contexto para ser reconstruído por completo: quem agiu, o que fez, em qual recurso, e onde a trilha continua. Sem reconstrução em cinco sistemas, sem correria antes de uma auditoria.
Filtre por ator, serviço, ambiente ou período, e exporte a trilha para o auditor, o regulador ou sua própria investigação.
Rastreie exatamente o que mudou em produção e quem disparou, sem vasculhar cinco sistemas diferentes.
Reconstrua a sequência completa em torno de um incidente: ator, ação e cada evento relacionado em contexto.
Responda "quem fez o quê, quando" com uma trilha exportável e verificável, em vez de um log autodeclarado.
Entregue ao auditor uma exportação filtrada em vez de uma semana de reconstrução manual.
A ImmutableLog é uma plataforma de segurança, auditoria e observabilidade de eventos construída sobre um ledger criptográfico privado e permissionado. O SIEM ajuda você a observar, enriquecer, detectar e investigar. O Core preserva a evidência original e torna sua integridade verificável criptograficamente.
Ledger privado: eventos permanecem no seu ambiente. Sem blockchain pública.
Imutabilidade append-only: eventos não podem ser editados nem apagados.
Prova criptográfica: cada evento pode ser verificado via hashing determinístico.
Verificação independente: qualquer parte recomputa a prova de inclusão, e o consenso entre múltiplos nós impede que um único nó reescreva o histórico sozinho.
O ImmutableLog não é uma blockchain pública. Não usa criptomoeda nem tokens. É infraestrutura de prova: tornar o histórico de eventos verificável e auditável.
Retention lock, WORM e política de IAM são configuração, desligada por quem tem admin. A pergunta não é "está travado?", é "travado contra quem?".
As três perguntas que um lock de configuração não responde
Um lock que o admin reverte não protege contra o insider com credencial: o atacante que apaga o próprio rastro primeiro.
Se um registro foi alterado, você detecta qual e prova? Hash-chain prova. Configuração só tenta prevenir.
Não a própria plataforma. O consenso multi-validador distribui a confiança, de forma que nenhum nó sozinho reescreve a história.
O ImmutableLog não previne alteração por política. Ele a torna matematicamente detectável e verificável por terceiros.
Cada evento crítico atravessa sete estágios antes de virar prova. Nenhum deles é opcional: é o que separa um log de uma trilha auditável. O Core preserva primeiro. O SIEM analisa depois.
Sua aplicação envia o evento crítico (ação de usuário, mudança de configuração, transação ou decisão automatizada) por um POST autenticado.
O evento é validado contra schema e assinatura. Payloads inválidos são rejeitados antes de tocar no ledger.
O evento é replicado entre os nós do cluster. Nenhum nó isolado pode decidir, sozinho, o que entra na cadeia.
Os nós concordam sobre a ordem e o conteúdo do evento antes de aceitá-lo. Sem consenso, não há registro.
Um hash determinístico liga o evento ao bloco anterior, formando uma cadeia em que alterar o passado quebra todo o futuro.
O bloco é escrito em armazenamento append-only. Eventos não podem ser editados nem apagados, nem por administradores.
Auditores, reguladores ou seus próprios sistemas podem provar criptograficamente que o evento ocorreu, meses ou anos depois.
# Registre um evento crítico
curl -X POST https://api.immutablelog.com/v1/events \
  -H "Authorization: Bearer YOUR_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{
    "event_type": "admin_access",
    "actor": "admin_01",
    "action": "delete_database",
    "timestamp": "2026-01-30T14:20:00Z"
}'Trata-se de transformar eventos críticos em visibilidade, detecção, trilhas de auditoria e evidências verificáveis.
Inspecione registros selados, navegue pela cadeia de provas e exporte evidência criptográfica em uma única interface de auditoria.
O Ledger de Evidências exibe cada registro selado com sua referência de bloco na cadeia. Exporte para CSV ou busque por nome e payload.
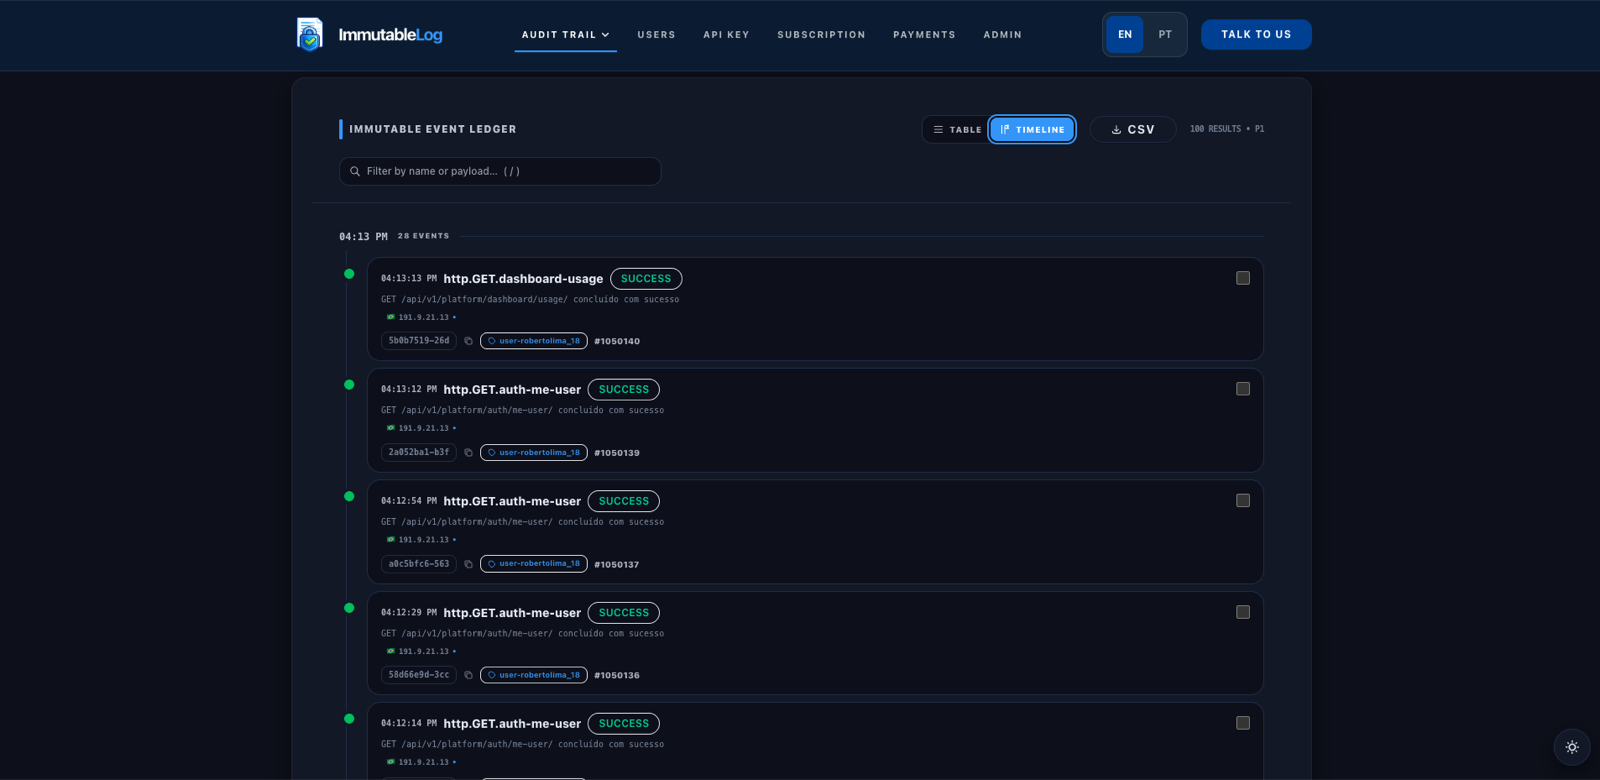
Esta é a visão da plataforma focada em evidências, criada para auditoria, exportação e verificação.
Toda organização tem momentos de exposição. São nesses momentos que evidência criptográfica muda o desfecho.
Um analista de suporte na sua plataforma SaaS pode conceder reembolsos, mudar plano de assinatura e desativar contas de outros usuários. Seis meses depois, um cliente contesta um reembolso que nunca foi aprovado.
Customer Success Ops · CTOO SIEM do ImmutableLog mostra cada ação de admin em tempo real, quem fez, de onde, em qual conta, para sua equipe investigar na hora. Cada ação também é selada criptograficamente na cadeia no momento em que é registrada, junto com prova de inclusão, então o registro se sustenta mesmo se a conta do admin for comprometida depois.
Seu monitoramento mostra um pico de logins falhos contra uma API voltada ao cliente. É credential stuffing, uma integração mal configurada, ou um cliente que esqueceu a senha?
Security Lead · EngenhariaO SIEM do ImmutableLog detecta o padrão, IP de origem, velocidade, contas visadas, e dispara um alerta que sua equipe pode agir em minutos. Cada evento de autenticação por trás do alerta fica armazenado como registro à prova de adulteração, então a investigação se apoia em evidência verificável, não numa captura de tela do dashboard.
O time de segurança de um cliente em potencial pede sua política de retenção de logs de auditoria e um exemplo de exportação antes de fechar contrato. Seus logs estão espalhados em três serviços, nenhum à prova de adulteração.
Sales Engineering · ComplianceO ImmutableLog te dá uma trilha de auditoria contínua e filtrável em todo serviço que envia eventos. Quando o pedido chega, você exporta um pacote com prova criptográfica de integridade anexada, não uma planilha que você precisa avalizar.
Um engenheiro de suporte da sua healthtech é suspeito de acessar prontuários fora dos casos designados a ele. Os logs da aplicação que provariam isso são controlados pela mesma equipe à qual o engenheiro pertence.
CISO · Jurídico · RHO ImmutableLog ingere os eventos de acesso de forma independente do caminho de logging da sua própria aplicação, então o registro não é algo que a equipe sob investigação consiga editar discretamente. Jurídico e RH ganham uma linha do tempo que podem verificar criptograficamente, não uma em que precisam confiar.
Um DBA ou engenheiro de infraestrutura da sua insurtech tem acesso à base de produção e, em tese, a capacidade de apagar o próprio rastro. Como provar, para um auditor ou para você mesmo, o que ele realmente tocou?
Governança de TI · CISOO SIEM do ImmutableLog sinaliza ações privilegiadas no momento em que ocorrem, consultas a tabelas sensíveis, mudanças de configuração, uso de credencial, e cada uma é selada antes de chegar aos seus sistemas, independente do admin e independente do banco de dados. Qualquer auditor consegue verificar sem depender da sua palavra.
LGPD, SOC 2, ISO 27001 e reguladores setoriais (BACEN para fintechs, ANS para healthtechs) exigem que você prove, não apenas afirme, que controles foram aplicados. Logs autorreportados dos seus próprios sistemas não bastam sozinhos.
DPO · Compliance LeadO SIEM do ImmutableLog dá ao seu time de compliance a visão do dia a dia dos controles em ação. Cada evento por trás disso também carrega uma prova criptográfica de inclusão, então quando um regulador pede evidência, você entrega algo verificável de forma independente, não um relatório que ele precisa aceitar pela sua palavra.
Sua ERP SaaS expõe uma API para parceiros. Um parceiro de integração começa a puxar muito mais registros do que o contrato permite, ou uma chave de API vaza e outra pessoa passa a usá-la.
Platform Engineering · SegurançaO SIEM do ImmutableLog correlaciona chave de API, endpoint, volume e origem para sinalizar uso anormal assim que acontece. Cada chamada de API ligada ao incidente já é um registro imutável e criptograficamente selado, então sua resposta se apoia em evidência, não em reconstrução.
Uma mudança de configuração no pipeline de deploy da sua HRTech quebra o cálculo de folha de pagamento de um cliente. Foi revisada? Quem fez o merge? Foi a mudança que subiu, ou uma posterior?
Platform Engineering · Liderança de EngenhariaO SIEM do ImmutableLog te dá a linha do tempo de cada deploy, mudança de configuração e aprovação assim que acontece. Cada evento é selado criptograficamente na cadeia no momento da ingestão, então a sequência que você mostra ao cliente, ou usa num post-mortem, não pode ser editada discretamente depois.
A auditoria não avisa quando vai chegar. Sua camada de evidência precisa estar pronta.
ImmutableLog foi criado para organizações onde evidência verificável é obrigatória.
Fintechs de pagamento, crédito, banco digital e operadoras reguladas pelo BACEN. A Resolução 4.893 exige registros imutáveis de operações críticas e logs de acesso.
Plataformas de telepsicologia, telepsiquiatria e saúde digital que lidam com prontuários sensíveis. A CFM 1.821 exige documentação clínica imutável.
Cartórios de notas, registros e serventias extrajudiciais regulados pelo CNJ. O Provimento 213/2025 determina trilhas de auditoria digital obrigatórias.
Plataformas de gestão jurídica, câmaras de arbitragem e escritórios de direito digital. Integridade de processos e rastreabilidade de decisões são exigidas em disputas legais.
Órgãos federais, estaduais e municipais sujeitos à Lei de Acesso à Informação e auditorias do TCU. Registros imutáveis são essenciais para transparência e prestação de contas.
Seguradoras, insurtechs e operadoras de planos de saúde reguladas pela SUSEP e ANS. Registros imutáveis de sinistros, alterações de apólice e investigações de fraude são essenciais para compliance regulatório e disputas jurídicas.
Seu setor exige histórico de auditoria comprovável?
O ImmutableLog dá aos times de compliance e auditoria uma trilha contínua e à prova de adulteração: retida nos seus termos, filtrável sob demanda e exportável como pacote de evidência verificável que fortalece seus processos de auditoria e compliance.
Mapeado a controles que auditores conhecem
Medidas de integridade: histórico que não pode ser alterado sem detecção.
Proteção da trilha de auditoria contra modificação não autorizada.
Proteção da informação de log contra adulteração e acesso indevido.
Proteção criptográfica da trilha de auditoria, entregue pelo hash-chain.
Artigos sobre auditoria, compliance, criptografia e infraestrutura imutável.
Reúna observabilidade, detecção de segurança, trilhas de auditoria e evidências criptográficas em uma única plataforma.